
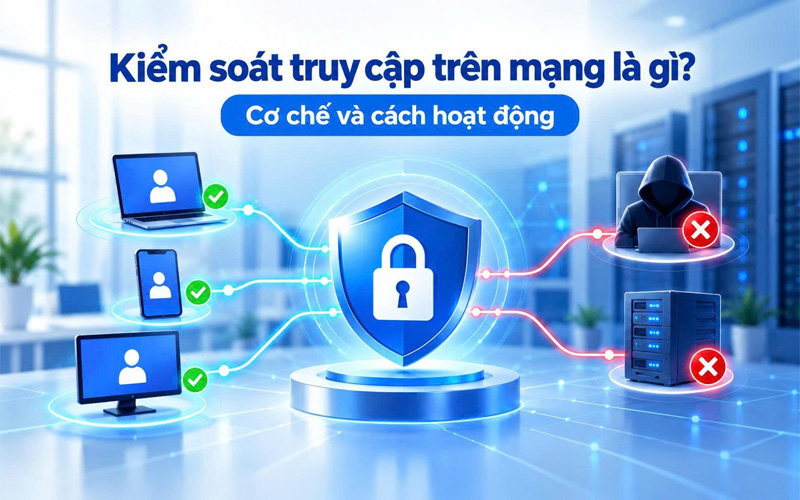
1. Kiểm soát truy cập trên mạng là gì?
Kiểm soát truy cập trên mạng (Network Access Control – NAC) là một giải pháp và cơ chế bảo mật giúp quản lý, xác minh và thực thi các chính sách an ninh đối với người dùng cũng như thiết bị khi chúng kết nối vào hệ thống mạng của một tổ chức hay doanh nghiệp. NAC thường được triển khai cùng máy chủ xác thực và hạ tầng mạng có dây, không dây của doanh nghiệp.
Đối tượng quản lý
NAC quản lý nhiều đối tượng khác nhau, bao gồm:
- Người dùng: Nhân viên, quản trị viên, khách đến làm việc hoặc đối tác cần sử dụng mạng doanh nghiệp.
- Máy tính và thiết bị di động: Máy tính để bàn, laptop, điện thoại thông minh và máy tính bảng.
- Thiết bị IoT và thiết bị đầu cuối: Camera IP, máy in mạng, cảm biến và các thiết bị khác có khả năng kết nối vào hạ tầng mạng.
Khi thiết bị yêu cầu kết nối, NAC kiểm tra danh tính, loại thiết bị, trạng thái bảo mật và quyền được cấp. Dựa trên chính sách quản trị, hệ thống cho phép kết nối, giới hạn phạm vi sử dụng, chuyển thiết bị sang vùng mạng riêng hoặc từ chối truy cập.
Mục đích chính của NAC là chỉ cho phép các đối tượng đáp ứng điều kiện bảo mật truy cập đúng tài nguyên được cấp quyền. Cách làm này khiến thiết bị lạ khó xâm nhập và mã độc khó lây lan trong mạng nội bộ.
Phân biệt NAC với tường lửa
NAC và tường lửa đều góp phần bảo vệ mạng nhưng đảm nhiệm những vai trò khác nhau:
- NAC: Tập trung vào nhận diện thiết bị, xác thực người dùng, đánh giá điều kiện kết nối và cấp quyền truy cập mạng.
- Tường lửa (Firewall): Kiểm soát lưu lượng mạng dựa trên các quy tắc như địa chỉ IP, cổng, giao thức, ứng dụng hoặc danh tính, tùy loại tường lửa.
Hai giải pháp có thể phối hợp với nhau. Chẳng hạn, NAC xác định laptop của nhân viên thuộc nhóm thiết bị được phép truy cập, còn tường lửa kiểm soát lưu lượng từ laptop đó đến máy chủ và các dịch vụ khác.
NAC phối hợp với hệ thống xác thực, thiết bị chuyển mạch, điểm truy cập Wi-Fi và các nền tảng quản lý bảo mật để kiểm soát kết nối
2. Lợi ích của việc kiểm soát truy cập trên mạng
Khi triển khai NAC, doanh nghiệp biết rõ ai và thiết bị nào đang vào mạng, từ đó xử lý kịp thời khi có bất thường. Cụ thể:
- Hạn chế thiết bị và người dùng không được phép truy cập: NAC hỗ trợ xác thực và kiểm tra điều kiện kết nối, giảm nguy cơ thiết bị lạ hoặc tài khoản không hợp lệ truy cập mạng nội bộ.
- Kiểm soát quyền truy cập theo từng đối tượng: Doanh nghiệp thiết lập quyền khác nhau cho nhân viên, khách, đối tác, thiết bị IoT hoặc nhóm người dùng theo chức năng công việc.
- Phát hiện thiết bị không đáp ứng yêu cầu bảo mật: Tùy khả năng tích hợp, hệ thống đối chiếu thiết bị với các tiêu chí bảo mật đã đặt ra và yêu cầu khắc phục trước khi cấp quyền phù hợp.
- Phân vùng mạng để giới hạn phạm vi truy cập: Thiết bị được đưa vào vùng mạng tương ứng với vai trò và mức độ tin cậy, giúp hạn chế khả năng truy cập trái phép sang các hệ thống quan trọng.
- Tăng khả năng giám sát hệ thống: Thông tin về thiết bị, người dùng, thời điểm kết nối và quyết định cấp quyền giúp quản trị viên theo dõi hoạt động, điều tra sự cố và phát hiện dấu hiệu bất thường.
- Áp dụng chính sách thống nhất: Quản trị viên thiết lập quy tắc kết nối tập trung, giảm việc cấu hình thủ công riêng lẻ trên nhiều thiết bị mạng.
- Ứng phó sự cố nhanh hơn: Khi phát hiện thiết bị có nguy cơ bị xâm nhập, doanh nghiệp có thể hạn chế hoặc cô lập kết nối thông qua NAC và các hệ thống tích hợp.
NAC phát huy rõ nhất trong môi trường có nhiều người dùng và thiết bị như văn phòng, trường học, bệnh viện, nhà máy hoặc doanh nghiệp sử dụng mô hình làm việc kết hợp. Tuy vậy, NAC không đứng một mình mà cần đi cùng quản lý danh tính, bảo vệ thiết bị đầu cuối, phân vùng mạng và giám sát an ninh.
Kiểm soát truy cập trên mạng giúp doanh nghiệp tăng cường an ninh, quản lý kết nối hiệu quả
3. Công nghệ sử dụng trong kiểm soát truy cập mạng
NAC thường phối hợp nhiều công nghệ để nhận diện thiết bị, xác thực danh tính, xác định quyền truy cập và giám sát kết nối. Mỗi công nghệ phụ trách một khâu riêng trong chuỗi kiểm soát.
|
Công nghệ |
Vai trò |
|
IEEE 802.1X |
Tiêu chuẩn kiểm soát truy cập mạng dựa trên cổng kết nối, hỗ trợ xác thực trước khi cho phép thiết bị sử dụng kết nối mạng được kiểm soát. Thường được triển khai với máy khách xác thực, thiết bị mạng và máy chủ xác thực. |
|
RADIUS |
Giao thức hỗ trợ xác thực, cấp quyền và ghi nhận thông tin phiên truy cập (AAA). Máy chủ RADIUS trả về thông tin cấp quyền hoặc VLAN phù hợp theo cấu hình. |
|
TACACS+ |
Giao thức AAA thường được sử dụng để quản lý quyền truy cập của quản trị viên vào thiết bị mạng. Hỗ trợ kiểm soát quyền và ghi nhận hoạt động quản trị tùy cấu hình. |
|
VLAN |
Phân chia mạng logic thành các vùng riêng biệt, giúp giới hạn phạm vi giao tiếp giữa các nhóm thiết bị. NAC làm việc với hạ tầng mạng để đưa thiết bị vào VLAN theo chính sách. |
|
Địa chỉ MAC/IP |
Hỗ trợ nhận diện, phân loại và theo dõi thiết bị trong mạng. Tuy nhiên, địa chỉ MAC hoặc IP riêng lẻ không đủ để xác minh danh tính đáng tin cậy vì có thể bị giả mạo hoặc thay đổi. |
|
SIEM |
Thu thập và phân tích nhật ký từ nhiều hệ thống bảo mật, hỗ trợ phát hiện sự kiện bất thường và điều tra sự cố. SIEM không trực tiếp thay thế cơ chế NAC để xác thực hoặc cấp quyền kết nối. |
Trong thực tế, IEEE 802.1X thường được sử dụng để kiểm soát quyền truy cập tại cổng mạng hoặc kết nối Wi-Fi. RADIUS xử lý yêu cầu xác thực và trả về thông tin cấp quyền, VLAN giúp phân tách các nhóm thiết bị, còn SIEM hỗ trợ phân tích dữ liệu sự kiện từ NAC và các hệ thống liên quan.
Không phải mọi hệ thống NAC đều cần triển khai tất cả công nghệ trên. Việc lựa chọn phụ thuộc vào quy mô mạng, loại thiết bị, yêu cầu bảo mật, hạ tầng hiện có và khả năng tích hợp của giải pháp.
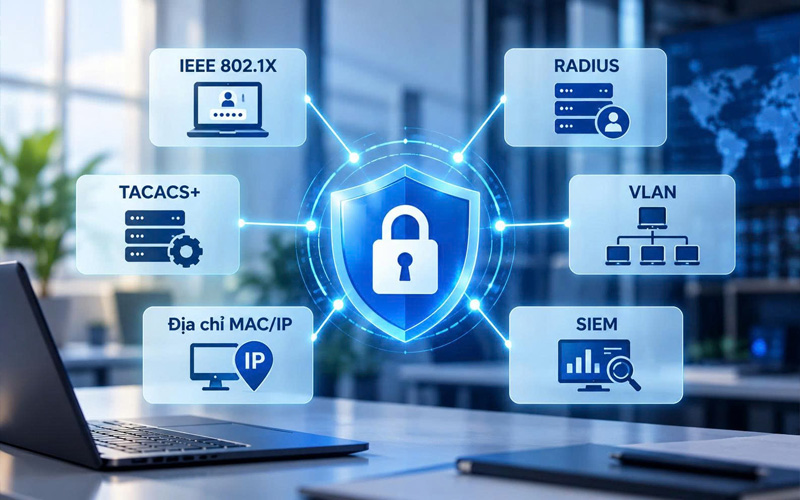
Mỗi công nghệ đảm nhiệm một vai trò riêng trong kiến trúc kiểm soát truy cập
4. Các tính năng chính của kiểm soát truy cập trên mạng
Một giải pháp NAC thường cung cấp các nhóm tính năng giúp quản trị viên quản lý thiết bị, xác thực danh tính và giám sát hoạt động kết nối. Phạm vi tính năng cụ thể phụ thuộc vào sản phẩm và kiến trúc triển khai.
- Nhận diện và phân loại thiết bị: Xác định các thiết bị đang kết nối hoặc yêu cầu kết nối mạng dựa trên thông tin nhận dạng, giao thức và dữ liệu thu thập được. Hệ thống phân loại máy tính, điện thoại, máy in hoặc thiết bị IoT để áp dụng chính sách phù hợp.
- Xác thực và phân quyền: Kiểm tra danh tính người dùng hoặc thiết bị, sau đó xác định phạm vi tài nguyên được phép sử dụng. Quyền truy cập sẽ khác nhau tùy vai trò, nhóm người dùng, loại thiết bị và điều kiện bảo mật.
- Kiểm soát thiết bị đầu cuối: Cho phép, giới hạn hoặc từ chối kết nối dựa trên chính sách. Với giải pháp hỗ trợ đánh giá tình trạng thiết bị, hệ thống có thể yêu cầu khắc phục các điểm chưa đạt trước khi cấp quyền đầy đủ.
- Phân vùng mạng: Làm việc cùng thiết bị chuyển mạch, điểm truy cập không dây hoặc hệ thống định tuyến để đưa thiết bị vào VLAN hay vùng mạng phù hợp. Thiết bị khách, thiết bị nội bộ và thiết bị có rủi ro cao cần được tách biệt nhằm giảm phạm vi ảnh hưởng khi xảy ra sự cố.
- Kiểm tra tuân thủ: Đánh giá trạng thái thiết bị theo các tiêu chí được cấu hình, chẳng hạn phiên bản hệ điều hành, phần mềm bảo mật hoặc yêu cầu cấu hình.
- Giám sát và cảnh báo: Theo dõi các sự kiện kết nối, thay đổi trạng thái thiết bị và những trường hợp vi phạm chính sách. Hệ thống phát cảnh báo hoặc chuyển thông tin sang nền tảng giám sát bảo mật để phân tích sâu hơn.
- Quản trị tập trung: Cho phép quản trị viên cấu hình chính sách, theo dõi thiết bị và xem thông tin truy cập trên một giao diện quản lý. Chính sách được chuẩn hóa và không phải cấu hình thủ công trên từng điểm kết nối.
Các tính năng này vận hành nối tiếp nhau: thiết bị yêu cầu kết nối, được cấp quyền, sau đó bị giám sát và điều chỉnh quyền khi cần.
5. Kiểm soát truy cập trên mạng hoạt động như thế nào?
Quy trình NAC bắt đầu khi thiết bị yêu cầu kết nối mạng và kết thúc bằng việc cấp quyền, giới hạn hoặc từ chối truy cập. Tùy mô hình thực hiện, một số bước được thực hiện đồng thời hoặc tự động hóa.
Bước 1: Nhận diện thiết bị và người dùng
Khi máy tính, điện thoại hoặc thiết bị khác kết nối qua mạng LAN hay Wi-Fi, hệ thống thu thập thông tin nhận dạng cần thiết. Thông tin thường bao gồm danh tính người dùng, thông tin thiết bị, địa chỉ MAC/IP và vị trí kết nối.
Bước 2: Xác thực
Hệ thống kiểm tra danh tính người dùng hoặc thiết bị bằng phương thức được cấu hình, chẳng hạn thông tin đăng nhập, chứng thư số hoặc cơ chế xác thực thông qua IEEE 802.1X. Trong kiến trúc sử dụng RADIUS, thiết bị mạng sẽ chuyển yêu cầu xác thực đến máy chủ để xử lý.
Bước 3: Đánh giá trạng thái thiết bị
Nếu giải pháp hỗ trợ kiểm tra tình trạng thiết bị, NAC sẽ đối chiếu trạng thái thực tế với các yêu cầu bảo mật đã thiết lập. Ví dụ, hệ thống kiểm tra xem thiết bị có đáp ứng yêu cầu về phiên bản hệ điều hành hoặc phần mềm bảo vệ hay không.
Bước 4: Phân quyền và áp dụng chính sách
Dựa trên kết quả xác thực, loại thiết bị, vai trò người dùng và các điều kiện liên quan, hệ thống xác định quyền kết nối. Nhân viên được phép truy cập các ứng dụng công việc, trong khi khách chỉ được sử dụng mạng Internet dành riêng cho khách.
Bước 5: Phân vùng hoặc từ chối truy cập
Thiết bị đáp ứng chính sách được cấp quyền tương ứng. Thiết bị chưa đáp ứng yêu cầu có thể bị giới hạn, chuyển sang vùng mạng cách ly để khắc phục hoặc bị từ chối kết nối. Mức xử lý do doanh nghiệp quy định theo mức độ rủi ro.
Bước 6: Giám sát
Kết nối không dừng lại ở bước cấp quyền: hệ thống vẫn ghi nhận phiên truy cập và theo dõi các sự kiện liên quan. Khi có dấu hiệu bất thường hoặc trạng thái thiết bị thay đổi, NAC phối hợp với các thiết bị bảo mật để cảnh báo, điều chỉnh quyền hoặc cô lập thiết bị.
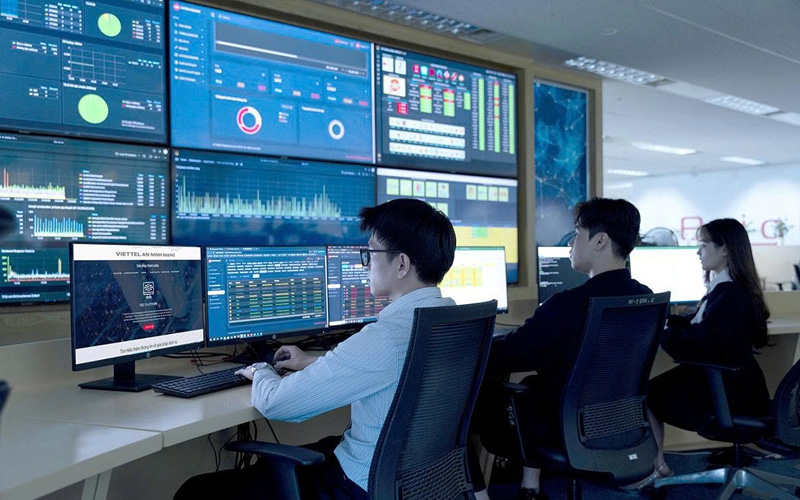
Sau khi cấp quyền, hệ thống tiếp tục ghi nhận thông tin kết nối và theo dõi các sự kiện liên quan
Ví dụ, một nhân viên sử dụng laptop cá nhân để kết nối Wi-Fi văn phòng. Hệ thống xác thực danh tính và kiểm tra điều kiện bảo mật theo chính sách doanh nghiệp. Nếu thiết bị đáp ứng yêu cầu, nhân viên được cấp quyền truy cập phù hợp với vai trò. Nếu thiết bị không đạt điều kiện, hệ thống có thể giới hạn kết nối hoặc yêu cầu khắc phục trước khi cấp quyền đầy đủ.
6. Giải pháp kiểm soát truy cập Internet của VNPT
NAC chủ yếu tập trung vào kiểm soát kết nối và sử dụng tài nguyên mạng, trong khi các giải pháp lọc Internet hướng đến quản lý nội dung truy cập, hạn chế website độc hại và kiểm soát việc sử dụng Internet theo nhu cầu. Với gia đình hoặc người dùng cần bảo vệ thiết bị khi lên mạng, VNPT có các giải pháp:
VNPT S-Defender
VNPT S-Defender là giải pháp bảo mật toàn diện dành cho thiết bị cá nhân và gia đình do VNPT Cyber Immunity phát triển kết hợp cùng đối tác bảo mật F-Secure, giúp bảo vệ người dùng trước các mối đe dọa trên không gian mạng.
Giải pháp này phù hợp với nhu cầu tăng cường bảo vệ khi sử dụng Internet, đặc biệt khi người dùng muốn giảm nguy cơ truy cập các địa chỉ độc hại. Tuy nhiên, S-Defender thuộc nhóm bảo vệ khi truy cập Internet, không thay thế NAC trong việc xác thực người dùng, phân quyền truy cập mạng nội bộ hay phân vùng VLAN.
VNPT S-Defender là giải pháp bảo mật toàn diện dành cho thiết bị cá nhân và gia đình
VNPT Family Safe và GreenNet
VNPT Family Safe là dịch vụ quản lý và bảo vệ truy cập Internet dành cho khách hàng sử dụng mạng băng rộng cố định của VNPT. Dịch vụ hướng đến quản lý các thiết bị kết nối qua thiết bị ONT hoặc Wi-Fi Mesh tương thích, giới hạn thời gian sử dụng Internet, thiết lập lịch truy cập, chặn một số ứng dụng theo thời gian và lọc nội dung độc hại.
GreenNet là dịch vụ hỗ trợ chặn lọc website độc hại, website lừa đảo và nội dung không phù hợp. Người dùng quản lý các thiết lập lọc theo tính năng được cung cấp, giúp xây dựng môi trường Internet an toàn hơn cho gia đình.
GreenNet là dịch vụ hỗ trợ chặn lọc website độc hại, website lừa đảo và nội dung không phù hợp
Các giải pháp trên phù hợp với những nhu cầu khác nhau:
- Gia đình có trẻ em: Ưu tiên Family Safe nếu cần quản lý thời gian sử dụng Internet, thiết lập lịch truy cập và kiểm soát nội dung trên các thiết bị tương thích.
- Người dùng muốn lọc website độc hại: Tìm hiểu GreenNet để chặn lọc các địa chỉ không an toàn và quản lý các thiết lập bảo vệ Internet.
- Doanh nghiệp cần NAC chuyên dụng: Nếu mục tiêu là xác thực người dùng và thiết bị, cấp quyền truy cập mạng nội bộ, phân vùng mạng hoặc kiểm tra tuân thủ thiết bị đầu cuối, cần lựa chọn giải pháp NAC đáp ứng các yêu cầu này thay vì chỉ sử dụng dịch vụ lọc Internet.
Để lựa chọn phù hợp, người dùng nên xác định rõ mục tiêu là quản lý thiết bị trong mạng nội bộ hay kiểm soát nội dung truy cập Internet. Tham khảo thông tin dịch vụ tại website chính thức của VNPT, VNPT Family Safe và GreenNet. Khách hàng sử dụng Internet VNPT liên hệ tổng đài 1800 1166 để được tư vấn về dịch vụ phù hợp.
Kiểm soát truy cập trên mạng (NAC) quyết định ai và thiết bị nào được vào mạng, được dùng tài nguyên nào và cần giám sát ra sao. Khi kết hợp với IEEE 802.1X, RADIUS, VLAN và SIEM, NAC tạo thành quy trình kiểm soát khép kín từ lúc thiết bị kết nối đến lúc xử lý sự cố. Còn với gia đình cần quản lý việc lên mạng của các thành viên, VNPT Family Safe và GreenNet là hai lựa chọn để lọc nội dung và kiểm soát thời gian sử dụng Internet.